 NETWORKING
›
 CLOUD PLATFORM
›
 CYBER SECURITY
›
 ENDPOINT SECURITY
›
 DATA SECURITY
›
 SPECIFICATION
›
 IDENTITY & ACCESS MANAGEMENT
›
 SERVER AND DEVICE
›
 SERVE & SERVICE
›
 DESIGN & OFFERING NETWORK SYSTEM
›
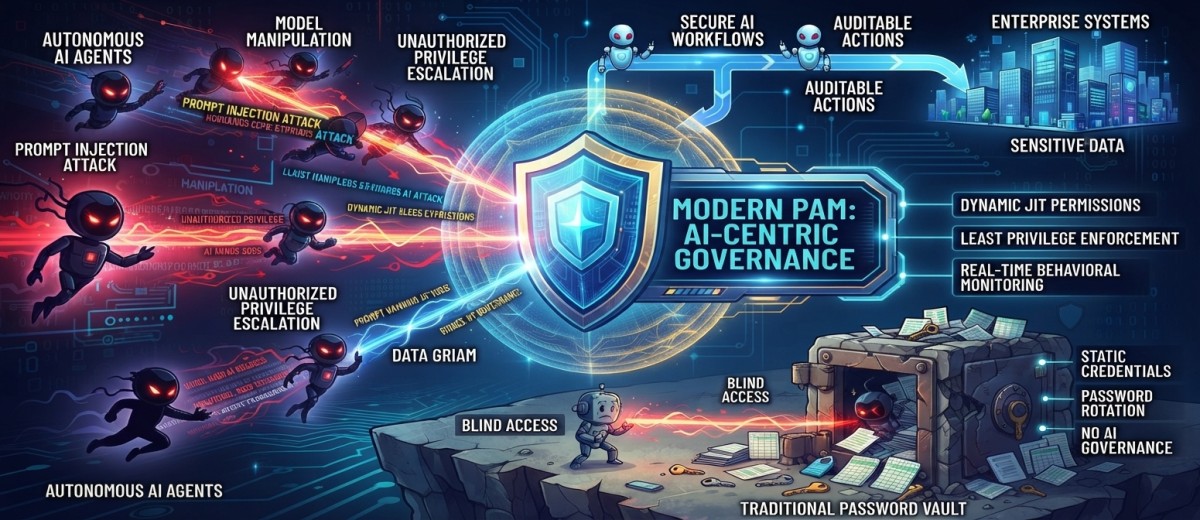
ทำไม PAM ยุคใหม่จึงปกป้อง AI Agents ได้ ในขณะที่ Password Vaults ทั่วไปทำไม่ได้
🤖 บทความด้านความปลอดภัยไซเบอร์จาก Hackread (17 พฤศจิกายน 2026): ระบบจัดการสิทธิ์เข้าถึงระดับสูง (PAM - Privileged Access Management) แบบดั้งเดิมถูกออกแบบมาเพื่อมนุษย์ แต่ในปัจจุบัน AI Agents เริ่มเข้ามาทำงานเคียงข้างมนุษย์ เข้าสู่ระบบองค์กร และจัดการข้อมูลอ่อนไหวด้วยสิทธิ์ระดับสูงของตนเอง การปกป้อง AI เหล่านี้จึงต้องอาศัย PAM ยุคใหม่ที่ออกแบบมาเพื่อพฤติกรรมของ AI โดยเฉพาะ
• ข้อจำกัดของระบบ Password Vaults แบบดั้งเดิม:
o ออกแบบมาสำหรับมนุษย์: Password Vaults เป็นหัวใจสำคัญของ PAM แบบดั้งเดิมในการจัดเก็บ ควบคุม และหมุนเวียนรหัสผ่านสำหรับพนักงานที่เป็นมนุษย์ แม้จะมีระบบควบคุมเซสชัน (Session Controls) เพิ่มเข้ามา แต่ก็ยังตั้งอยู่บนสมมติฐานว่ามี "มนุษย์นั่งอยู่หน้าคีย์บอร์ด"
o จัดการความเสี่ยงของ AI ไม่ได้: AI Agents ทำงานด้วยความเร็วและสเกลที่เหนือกว่ามนุษย์มาก สามารถรันคำสั่งข้ามหลายระบบได้ภายในไม่กี่นาที และทำงานตลอด 24 ชั่วโมง หากถูกโจมตีด้วยวิธี Prompt Injection หรือหลุดจากการควบคุม ก็อาจสร้างความเสียหายร้ายแรงได้ทันทีโดยที่ Password Vaults ทั่วไปไม่สามารถจำกัดสิทธิ์การใช้งานจริงของ AI ได้
• จุดเด่นและการทำงานของ Modern PAM (ระบบ PAM ยุคใหม่):
o การจัดการสิทธิ์แบบไดนามิก (Dynamic Permissions / JIT): ยกเลิกการให้สิทธิ์แบบถาวร (Standing Privileges) โดยระบบ PAM ยุคใหม่จะให้สิทธิ์แบบ Just-in-Time (JIT) คือให้สิทธิ์ชั่วคราวเฉพาะตอนที่กำลังทำภารกิจนั้นๆ และจะเพิกถอนสิทธิ์ทันทีเมื่อทำงานเสร็จอัตโนมัติ
o หลักการจำกัดสิทธิ์ขั้นต่ำ (Least-Privilege Access): ไม่เพียงแต่เก็บบัญชีผู้ใช้ แต่ยังจำกัดขอบเขตการกระทำของ AI (เช่น ให้สิทธิ์แค่อ่านฐานข้อมูล แทนที่จะให้สิทธิ์แก้หรือลบข้อมูลทั้งหมด) เพื่อป้องกันไม่ให้ AI ทำเกินขอบเขตที่ได้รับมอบหมาย
o ระบุตัวตนและติดตามรายตัว (Individual Identities): แยกแยะ AI Agents แต่ละตัวออกจากกันได้ ทำให้สามารถตรวจสอบย้อนหลัง (Audit) และระบุได้ทันทีว่า AI ตัวไหนเป็นผู้เข้าถึงระบบ พร้อมทั้งระงับสิทธิ์เฉพาะตัวที่มีปัญหาได้โดยไม่กระทบ AI ตัวอื่น
o การตรวจสอบพฤติกรรมระหว่างใช้งาน (Activity Monitoring): ติดตามพฤติกรรมและบันทึกการกระทำของ AI แบบเรียลไทม์ระหว่างเซสชัน (เช่น การเข้าถึงไฟล์สำคัญ, การแก้ไขค่าคอนฟิก หรือการลบข้อมูล) เพื่อตรวจจับพฤติกรรมที่ผิดปกติ
o การแทรกแซงและระงับเหตุทันที (Real-Time Intervention): หากตรวจพบความเสี่ยง PAM ยุคใหม่สามารถตัดการเชื่อมต่อเซสชันหรือยกเลิก Access Token ทันที ป้องกันไม่ให้ AI ที่ถูกเจาะระบบยังคงดำเนินกิจกรรมต่อได้แม้จะเปลี่ยนรหัสผ่านแล้วก็ตาม
💡 สรุปสั้นๆ: Password Vaults แบบเดิมทำหน้าที่แค่เก็บรหัสผ่านสำหรับมนุษย์ แต่ไม่สามารถควบคุมการกระทำของ AI Agents ที่ทำงานอย่างรวดเร็วและเป็นอิสระได้ องค์กรจึงต้องพึ่งพา Modern PAM ที่ให้สิทธิ์แบบไดนามิก (JIT), จำกัดสิทธิ์ขั้นต่ำ, แยกตัวตน และตรวจสอบพฤติกรรมพร้อมระงับเหตุได้แบบเรียลไทม์เพื่อป้องกันความเสี่ยงจาก AI
🔗 References & Sources: How Modern PAM Secures the AI Agents That Password Vaults Can't (Hackread)
🛍️ ยกระดับความปลอดภัยและบริหารจัดการสิทธิ์เข้าถึงของ AI Agents ในองค์กรคุณด้วย Secure Serve!
การนำ AI Agents เข้ามาใช้งานในองค์กรมาพร้อมกับความท้าทายด้านความปลอดภัยและสิทธิ์การเข้าถึงที่ซับซ้อน Secure Serve พร้อมให้คำปรึกษาและดูแลความปลอดภัยโครงสร้างพื้นฐานไอทีของคุณตลอด 24 ชั่วโมง!
• 🛡️ Advanced Privileged Access Management (PAM): บริการออกแบบและติดตั้งระบบ PAM ยุคใหม่ที่รองรับการจัดการสิทธิ์แบบ Dynamic (JIT), การจำกัดสิทธิ์ขั้นต่ำ (Least-Privilege) และการควบคุมการทำงานของ AI Agents และระบบอัตโนมัติในองค์กร
• 💻 24/7 Managed Detection & Response (MDR): เฝ้าระวังพฤติกรรมผิดปกติและการใช้สิทธิ์เข้าถึงระบบแบบเรียลไทม์ พร้อมทีมผู้เชี่ยวชาญตรวจสอบและระงับเหตุภัยคุกคามตลอด 24 ชั่วโมง
• ⚡ Identity & Access Governance: บริการตรวจสอบและบริหารจัดการตัวตนผู้ใช้งานและ AI ภายในองค์กร ป้องกันการรั่วไหลของข้อมูลและการใช้สิทธิ์เกินความจำเป็น
📞 ปรึกษาทีมงาน Secure Serve เพื่อยกระดับความปลอดภัยและเตรียมความพร้อมองค์กรสำหรับยุค AI อย่างมั่นใจวันนี้!


To give you a better experience, by continuing to use our website, you are agreeing to the use of cookies and personal data as set out in our Privacy Policy | Terms and Conditions