 NETWORKING
›
 CLOUD PLATFORM
›
 CYBER SECURITY
›
 ENDPOINT SECURITY
›
 DATA SECURITY
›
 SPECIFICATION
›
 IDENTITY & ACCESS MANAGEMENT
›
 SERVER AND DEVICE
›
 SERVE & SERVICE
›
 DESIGN & OFFERING NETWORK SYSTEM
›
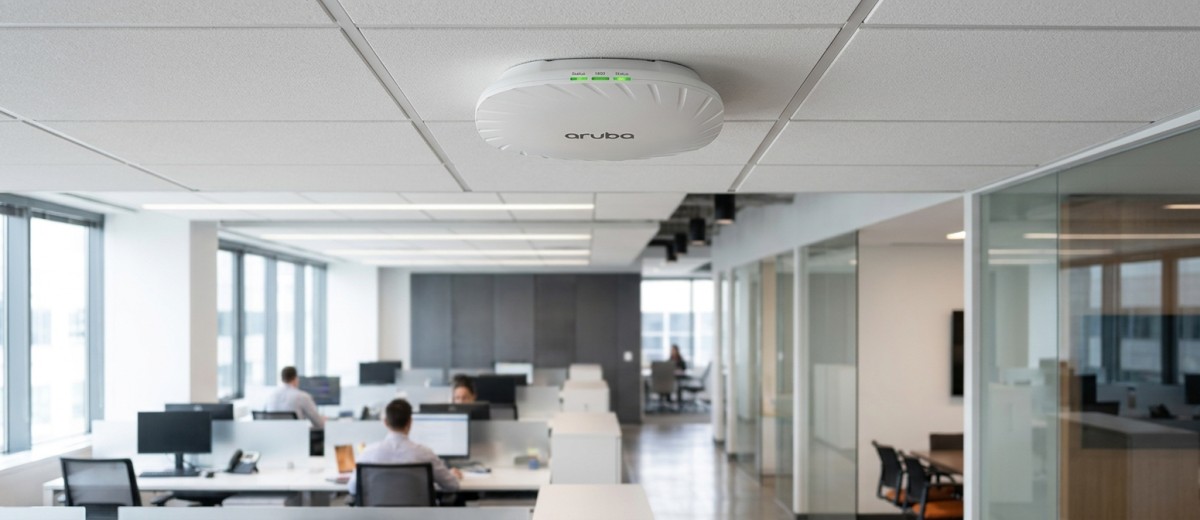
HPE ออกแพตช์ด่วนแก้ไขช่องโหว่ระดับวิกฤตหลายสิบรายการในผลิตภัณฑ์ระบบเครือข่าย Aruba
🏢 แจ้งเตือนความปลอดภัยโครงสร้างพื้นฐานไอที: HPE (Hewlett Packard Enterprise) ได้ปล่อยแพตช์ความปลอดภัยรอบล่าสุดเพื่อแก้ไขช่องโหว่รวม 72 รายการ ในระบบปฏิบัติการไร้สาย AOS-8 และ AOS-10 สำหรับผลิตภัณฑ์เครือข่าย Aruba โดยในจำนวนนี้มีช่องโหว่ระดับวิกฤต (Critical) สูงถึง 33 รายการ
• ไฮไลต์ความรุนแรงของช่องโหว่ (Max-Severity Bugs):
o มีช่องโหว่ระดับความรุนแรงสูงสุด (Max-severity) ถึง 8 รายการ ได้แก่ CVE-2026-79844, CVE-2026-79845, CVE-2026-79846, CVE-2026-79847, CVE-2026-79848, CVE-2026-79849, CVE-2026-79850 และ CVE-2026-79851
o หากถูกโจมตีสำเร็จ ผู้ไม่หวังดีที่ไม่มีสิทธิ์เข้าใช้งานระบบ (Unauthenticated attackers) สามารถสั่งรันคำสั่งจากระยะไกล (RCE), Bypass ระบบยืนยันตัวตนเพื่อยกระดับสิทธิ์เป็นผู้ดูแลระบบ (Admin), รันคำสั่งตามอำเภอใจ และเข้าควบคุมระบบที่ได้รับผลกระทบได้อย่างสมบูรณ์
• ผลิตภัณฑ์และเวอร์ชันที่ได้รับผลกระทบและการอัปเดต:
o ส่งผลกระทบต่ออุปกรณ์ Mobility Conductor, Controllers, Gateways, Access Points (AP) รวมถึงเครื่องเสมือน (VM) ที่ใช้งานระบบปฏิบัติการ AOS-8 และ AOS-10
o ทาง HPE ได้ออกเวอร์ชันอัปเดตเพื่ออุดช่องโหว่ดังกล่าวแล้ว ได้แก่:
• AOS 8.10: อัปเดตเป็นรุ่น 8.10.0.24
• AOS 8.13: อัปเดตเป็นรุ่น 8.13.3.1
• AOS 10.4: อัปเดตเป็นรุ่น 10.4.1.14
• AOS 10.7: อัปเดตเป็นรุ่น 10.7.2.7
• AOS 10.8: อัปเดตเป็นรุ่น 10.8.1.2
• ช่องโหว่อื่นๆ และคำแนะนำเพิ่มเติม:
o นอกจากช่องโหว่ระดับวิกฤตแล้ว ยังมีการแก้ไขช่องโหว่ระดับความรุนแรงสูง (High-severity) อีก 31 รายการ (ซึ่งมีกว่าสิบรายการที่แฮกเกอร์สามารถโจมตีได้โดยไม่ต้องยืนยันตัวตน)
o แม้ในปัจจุบันจะยังไม่มีรายงานการตรวจพบการโจมตีจริงในธรรมชาติ (In-the-wild exploitation) แต่ HPE แนะนำให้ผู้ดูแลระบบรีบติดตั้งแพตช์โดยเร็วที่สุด
o ข้อแนะนำด้านความปลอดภัยเพิ่มเติม: ควรกำหนดให้การเข้าถึงหน้าจัดการผ่าน CLI หรือ Web-based อยู่ใน VLAN หรือ Layer 2 ที่กำหนดโดยเฉพาะ พร้อมควบคุมด้วยนโยบาย Firewall ในระดับ Layer 3 ขึ้นไป และเปิดใช้งานระบบ Logging เพื่อตรวจสอบพฤติกรรมการใช้งาน
💡 สรุปสั้นๆ: HPE Aruba ออกแพตช์เร่งด่วนอุดช่องโหว่ความปลอดภัยรวม 72 รายการ (เป็นระดับ Critical ถึง 33 รายการ โดยมี 8 รายการที่อันตรายสูงสุดเปิดทางให้เจาะระบบได้จากระยะไกล) ผู้ดูแลระบบเครือข่าย Aruba ที่ใช้งาน AOS-8 และ AOS-10 ต้องรีบอัปเดตเวอร์ชันด่วน
🔗 References & Sources: HPE Patches Dozens of Critical Flaws in Networking Products (SecurityWeek)
🛍️ ยกระดับความปลอดภัยอุปกรณ์เครือข่ายองค์กรของคุณด้วย Secure Serve!
ช่องโหว่ระดับวิกฤตบนอุปกรณ์ Network Infrastructure เช่น Aruba และอุปกรณ์สวิตช์/เกตเวย์ต่างๆ ถือเป็นประตูบานใหญ่ที่แฮกเกอร์มักใช้เจาะเข้าสู่ระบบภายใน Secure Serve พร้อมดูแลความปลอดภัยระบบเครือข่ายและโครงสร้างพื้นฐานของคุณตลอด 24 ชั่วโมง!
• 🛡️ 24/7 Managed Detection & Response (NDR/MDR): เฝ้าระวังความผิดปกติและภัยคุกคามที่พยายามเจาะเข้าสู่อุปกรณ์ Network & Perimeter แบบเรียลไทม์
• 💻 Vulnerability Assessment & Patch Management Advisory: บริการตรวจสอบช่องโหว่อุปกรณ์เครือข่าย พร้อมคำแนะนำการอัปเดตแพตช์อย่างถูกต้องและปลอดภัย
• ⚡ Rapid Incident Response: ทีมผู้เชี่ยวชาญพร้อมให้ความช่วยเหลือทันทีเมื่อเกิดเหตุการณ์เจาะระบบหรือภัยคุกคามลุกลาม
📞 ปรึกษาทีมงาน Secure Serve เพื่อเสริมความมั่นคงปลอดภัยให้ระบบเครือข่ายขององค์กรคุณวันนี้!


To give you a better experience, by continuing to use our website, you are agreeing to the use of cookies and personal data as set out in our Privacy Policy | Terms and Conditions