 NETWORKING
›
 CLOUD PLATFORM
›
 CYBER SECURITY
›
 ENDPOINT SECURITY
›
 DATA SECURITY
›
 SPECIFICATION
›
 IDENTITY & ACCESS MANAGEMENT
›
 SERVER AND DEVICE
›
 SERVE & SERVICE
›
 DESIGN & OFFERING NETWORK SYSTEM
›
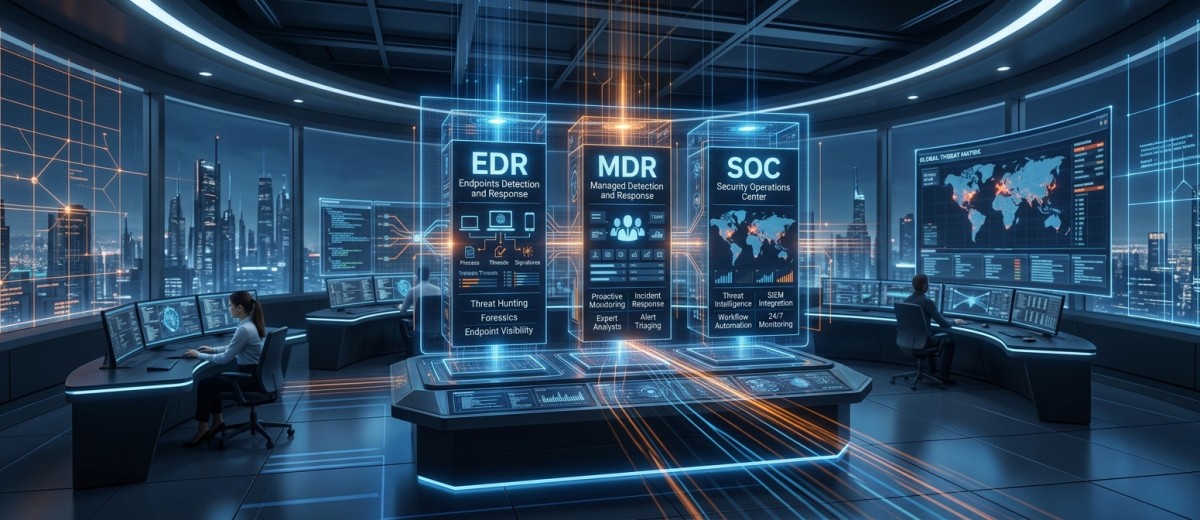
MDR vs EDR vs SOC — คุณควรเลือกลงทุนโซลูชันแบบไหนในปี 2026?
📰 เจาะลึกการเลือกระบบรักษาความปลอดภัยไซเบอร์ปี 2026! บทความจาก Hackread โดย Owais Sultan ช่วยไขข้อข้องใจและเปรียบเทียบความแตกต่างระหว่าง EDR (Endpoint Detection and Response), MDR (Managed Detection and Response) และ SOC (Security Operations Center) เพื่อให้องค์กรสามารถตัดสินใจเลือกลงทุนโซลูชันที่เหมาะสมกับงบประมาณ ทรัพยากรบุคคล และระดับความเสี่ยงของตนเองได้อย่างมีประสิทธิภาพสูงสุด
• นิยามและกลไกการทำงานของแต่ละโซลูชัน:
o EDR (Endpoint Detection and Response) — ตัวเทคโนโลยี (The Technology Tool):
• คืออะไร: ซอฟต์แวร์หรือ Agent ที่ติดตั้งบนอุปกรณ์ระดับ Endpoint (เช่น พีซี, โน้ตบุ๊ก, เซิร์ฟเวอร์) ทำหน้าที่เฝ้าระวัง เก็บข้อมูลพฤติกรรม และตรวจจับความผิดปกติ
• จุดเด่น: ให้ข้อมูลเชิงลึกในระดับเครื่องลูกข่าย บล็อกมัลแวร์ และช่วยแยกเครื่องที่ติดเชื้อออกจากเครือข่ายได้แบบอัตโนมัติ
• ข้อจำกัด: เป็นเพียง "เครื่องมือ" ที่ต้องอาศัยทีมงานไซเบอร์ที่มีความเชี่ยวชาญมาคอยเฝ้าระวัง วิเคราะห์การแจ้งเตือน (Alerts) และกดรับมือเหตุการณ์บุกรุก
o MDR (Managed Detection and Response) — บริการพร้อมทีมงาน (The Managed Service):
• คืออะไร: บริการเอาท์ซอร์สด้านความปลอดภัยไซเบอร์แบบครบวงจร ที่ผสานรวมเทคโนโลยี (เช่น EDR, NDR, SIEM) เข้ากับ ทีมผู้เชี่ยวชาญ (Human Experts) คอยเฝ้าระวัง ตรวจจับ และตัดวงจรการโจมตีตลอด 24 ชั่วโมง
• จุดเด่น: ได้รับการดูแลจากทีมงานมืออาชีพทันทีโดยไม่ต้องลงทุนสร้างทีมเอง ตอบโจทย์องค์กรที่ขาดแคลนบุคลากรด้านไซเบอร์ (Cybersecurity Skill Shortage)
• ข้อจำกัด: การปรับแต่งนโยบายหรือกระบวนการทำงานอาจยืดหยุ่นน้อยกว่าการบริหารจัดการเองภายในองค์กร (In-house)
o SOC (Security Operations Center) — ศูนย์ปฏิบัติการเต็มรูปแบบ (The Operational Hub):
• คืออะไร: ศูนย์ปฏิบัติการเฝ้าระวังความปลอดภัยไซเบอร์ที่เป็นโครงสร้างพื้นฐานหลักขององค์กร ครอบคลุมทั้ง บุคลากร (People), กระบวนการ (Processes) และเทคโนโลยี (Technology)
• ประเภท: มีทั้งแบบ In-house SOC (สร้างศูนย์เองภายในองค์กร) และ Co-managed/Virtual SOC (ร่วมมือกับผู้ให้บริการภายนอก)
• จุดเด่น: ให้การควบคุม กำหนดนโยบาย และจัดการความเสี่ยงได้อย่างสมบูรณ์แบบ วิเคราะห์ข้อมูลข้ามทุกระบบขององค์กร (Network, Cloud, Endpoint, Identity)
• ข้อจำกัด: ใช้ค่าใช้จ่ายสูงมาก (CAPEX/OPEX) และต้องอาศัยการบริหารจัดการบุคลากรเฉพาะทางแบบ 24/7
• ตารางเปรียบเทียบความแตกต่างหลัก (Comparison Matrix):
o EDR: เน้นอุปกรณ์ Endpoint | โมเดลการลงทุน: ซื้อ License | สิ่งที่ได้รับ: ซอฟต์แวร์ตรวจจับ | เหมาะสำหรับ: องค์กรที่มีทีม IT/Security ของตัวเองอยู่แล้ว
o MDR: เน้นครอบคลุม Endpoint + Network + Cloud | โมเดลการลงทุน: ค่าบริการรายเดือน/รายปี (Subscription) | สิ่งที่ได้รับ: เทคโนโลยี + ทีมงานผู้เชี่ยวชาญ 24/7 | เหมาะสำหรับ: องค์กรขนาดกลาง-ใหญ่ที่ต้องการความคุ้มค่าและขาดแคลนทีมงาน 24/7
o SOC (In-house): เน้นครอบคลุมทั้งองค์กรและระบบนิเวศไอทีทั้งหมด | โมเดลการลงทุน: งบประมาณสูงมาก (การลงทุนมหาศาล) | สิ่งที่ได้รับ: ศูนย์ปฏิบัติการเต็มรูปแบบเฉพาะองค์กร | เหมาะสำหรับ: องค์กรขนาดใหญ่มากๆ ภาครัฐ หรือสถาบันการเงินที่มีข้อบังคับเข้มงวด
• คำแนะนำในการเลือกลงทุนปี 2026 (What to Buy in 2026):
o หากองค์กร มีทีม Security อยู่แล้ว แต่ขาดเครื่องมือวิเคราะห์เชิงลึก: เลือกลงทุน EDR / XDR
o หากองค์กร ไม่มีทีม Security 24/7 และต้องการผลลัพธ์การปกป้องทันที: เลือกลงทุน MDR (ถือเป็นตัวเลือกที่คุ้มค่าที่สุดสำหรับองค์กรส่วนใหญ่ในปี 2026)
o หากเป็น องค์กรระดับ Enterprise ที่มีงบประมาณและต้องปฏิบัติตามกฎหมายเข้มงวด: ลงทุนสร้าง SOC ของตัวเอง หรือใช้โมเดล Hybrid / Co-managed SOC
💡 สรุปสั้นๆ: EDR คือ "เครื่องมือ" สำหรับระดับ Endpoint, MDR คือ "บริการพร้อมทีมงาน 24/7" ที่ดูแลและรับมือภัยคุกคามแทนคุณ ส่วน SOC คือ "ศูนย์ปฏิบัติการเต็มรูปแบบ" ขององค์กร โดยในปี 2026 บริการ MDR ถือเป็นตัวเลือกที่ตอบโจทย์ความคุ้มค่าและแก้ปัญหาขาดแคลนบุคลากรไซเบอร์ได้ดีที่สุด
🔗 References & Sources: MDR vs EDR vs SOC: What You Should Buy in 2026 (Hackread)
🛍️ เลือกสิ่งที่ดีที่สุดให้องค์กรของคุณด้วยบริการ MDR และ Security Consulting จาก Secure Serve!
ไม่ว่าองค์กรของคุณกำลังมองหาการติดตั้ง EDR, การใช้บริการ MDR 24/7 หรือการยกระดับ SOC Secure Serve พร้อมเป็นพันธมิตรที่ช่วยดูแลและออกแบบโซลูชันให้เหมาะสมกับงบประมาณและเป้าหมายขององค์กรคุณ!
• 🛡️ Managed Detection & Response (MDR): บริการเฝ้าระวัง ตรวจจับ และเข้ายับยั้งภัยคุกคามแบบ 24/7 โดยทีมผู้เชี่ยวชาญ เติมเต็มช่องว่างด้านบุคลากรอย่างมีประสิทธิภาพ
• 💻 EDR & XDR Deployment & Integration: บริการจัดหา ติดตั้ง และตั้งค่าระบบ EDR/XDR ชั้นนำ ให้ทำงานร่วมกับโครงสร้างพื้นฐานเดิมขององค์กรได้อย่างสมบูรณ์
• ⚙️ Co-managed SOC & Incident Response: บริการเสริมทัพศูนย์ SOC ขององค์กรคุณ พร้อมทีมงาน Incident Response ที่เข้าช่วยเหลือทันทีเมื่อเกิดเหตุการณ์บุกรุก
📞 เริ่มต้นวางแผนการลงทุนไซเบอร์ซีเคียวริตี้ปี 2026 ให้คุ้มค่าที่สุด: ติดต่อทีมงาน Secure Serve ได้ทันทีครับ!


To give you a better experience, by continuing to use our website, you are agreeing to the use of cookies and personal data as set out in our Privacy Policy | Terms and Conditions