 NETWORKING
›
 CLOUD PLATFORM
›
 CYBER SECURITY
›
 ENDPOINT SECURITY
›
 DATA SECURITY
›
 SPECIFICATION
›
 IDENTITY & ACCESS MANAGEMENT
›
 SERVER AND DEVICE
›
 SERVE & SERVICE
›
 DESIGN & OFFERING NETWORK SYSTEM
›
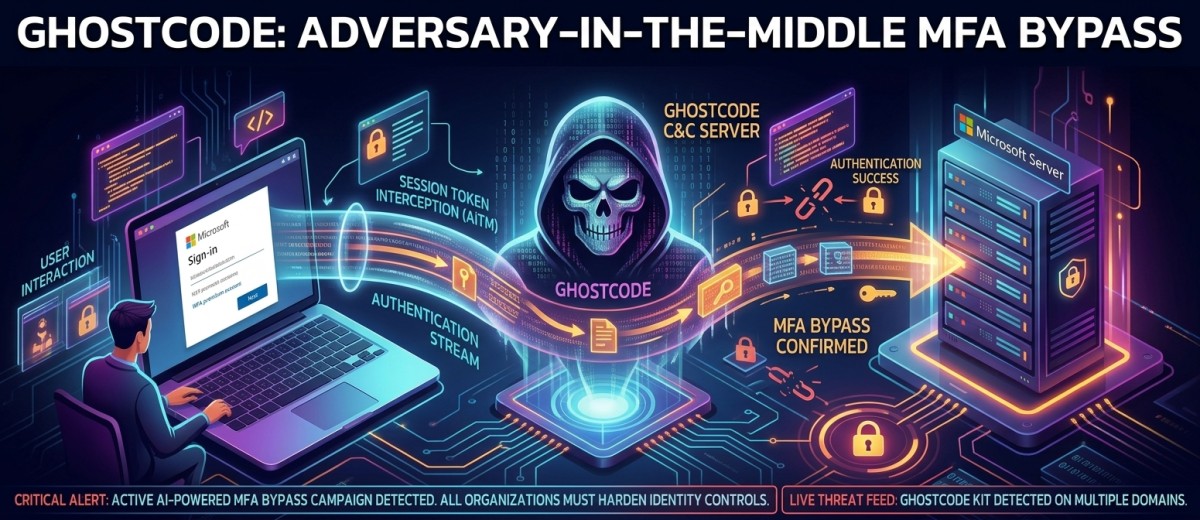
GhostCode Phishing Kit ระบาดหนัก ชูเทคนิค Adversary-in-the-Middle ยึดบัญชี Microsoft bypass MFA
📰 ข่าวเตือนภัยความปลอดภัยระบบยืนยันตัวตน! นักวิจัยความปลอดภัยไซเบอร์ตรวจพบการระบาดของ Phishing Kit ตัวใหม่ในชื่อ 'GhostCode' ซึ่งมุ่งเป้าเจาะระบบและยึดบัญชี Microsoft 365 / Entra ID ขององค์กร ด้วยเทคนิค Adversary-in-the-Middle (AiTM) เพื่อขโมย Session Cookies และทะลุผ่านการยืนยันตัวตนสองชั้น (MFA Bypass) ได้อย่างสมบูรณ์
เครื่องมือนี้ถูกนำมาวางขายแบบ Phishing-as-a-Service (PhaaS) บนฟอรัมใต้ดิน ทำให้แฮกเกอร์สายรุกสามารถสร้างหน้าล็อกอิน Microsoft ปลอมที่แนบเนียน พร้อมระบบดักจับรหัสผ่านและรหัส OTP ได้ในระดับเรียลไทม์
• สาระสำคัญข่าว: รายงานการแพร่ระบาดของชุดเครื่องมือ Phishing Kit ชื่อ GhostCode ที่มุ่งเจาะบัญชี Microsoft องค์กร
• กลไกการโจมตี (AiTM Architecture): GhostCode ทำหน้าที่เป็นตัวกลาง (Reverse Proxy) ระหว่างเหยื่อกับเซิร์ฟเวอร์จริงของ Microsoft เมื่อเหยื่อกรอกรหัสผ่านและ OTP ระบบจะส่งไปยืนยันกับ Microsoft จริง แต่แฮกเกอร์จะทำการดักสืบและสูบ Session Cookie ออกไป
• ผลกระทบระดับองค์กร: แฮกเกอร์สามารถนำ Session Cookie ไปใช้ล็อกอินเข้าถึงอีเมลองค์กร, SharePoint, Teams และ Azure portal ได้ทันทีโดยไม่ต้องผ่านขั้นตอน MFA อีกครั้ง
เตือนภัยชุดเครื่องมือสร้างหน้าเว็บ Phishing ยุคใหม่ GhostCode ที่กำลังได้รับความนิยมอย่างสูงในหมู่แฮกเกอร์ เนื่องจากความสามารถในการก้าวข้ามระบบการยืนยันตัวตนแบบหลายปัจจัย (MFA Bypass) ที่องค์กรส่วนใหญ่ใช้งานอยู่
ความน่ากลัวของ GhostCode อยู่ที่การสถาปนาระบบแบบ Adversary-in-the-Middle (AiTM) หรือการแทรกตัวเป็นคนกลางระหว่างพนักงานกับระบบล็อกอินจริงของ Microsoft 365 เมื่อพนักงานหลงเชื่อคลิกลิงก์จากอีเมล Phishing หน้าเว็บจะแสดงแบบฟอร์มล็อกอินที่เหมือนของจริงทุกประการ
เมื่อพนักงานกรอก Username, Password และรหัส MFA/OTP ระบบ GhostCode จะนำข้อมูลนั้นไปยื่นขอสิทธิ์กับเซิร์ฟเวอร์ Microsoft ของจริงทันที ทำให้พนักงานล็อกอินสำเร็จตามปกติโดยไม่สงสัย แต่ในขณะเดียวกัน GhostCode จะทำการดักจับ Authentication Session Cookie ที่ Microsoft ออกให้ แล้วส่งกลับไปให้แฮกเกอร์
ส่งผลให้แฮกเกอร์สามารถนำ Session Cookie ดังกล่าวไปนำเข้า (Import) ลงในเบราว์เซอร์ของตนเอง เพื่อสวมรอยเป็นพนักงานคนนั้นและเข้าถึงระบบ Microsoft 365 ขององค์กรได้ถาวร จนกว่า Session นั้นจะหมดอายุหรือถูกสั่ง Revoke
💡 สรุปสั้นๆ: OTP แบบเดิมป้องกันไม่ได้อีกต่อไป! GhostCode ใช้เทคนิค AiTM ดักจับ Session Cookie หน้าเว็บล็อกอิน Microsoft 365 เพื่อ Bypass MFA สวมรอยเข้าถึงระบบองค์กรทันที องค์กรจึงต้องเร่งเปลี่ยนไปใช้ระบบ MFA ที่ทนทานต่อ Phishing (FIDO2 / Passkey)
🔗 References & Sources: GhostCode Phishing Kit Hijacks Microsoft Accounts and Bypasses MFA (Hackread)
🛍️ ปกป้องบัญชี Microsoft 365 จาก AiTM Phishing & Session Hijacking ไปกับ Secure Serve!
การใช้ MFA แบบ SMS หรือ OTP ผ่านแอป อาจไม่เพียงพอในการป้องกัน Phishing Kit ยุคใหม่อย่าง GhostCode ให้ Secure Serve ช่วยยกระดับความปลอดภัย Microsoft 365 และ Identity Protection ให้องค์กรคุณ!
• 🛡️ Phishing-Resistant MFA Implementation: วางระบบและตั้งค่านโยบาย FIDO2 Passkeys / Certificate-Based Authentication บน Microsoft Entra ID เพื่อป้องกันการถูกดักจับ Session จาก AiTM Phishing
• 🔍 Identity Threat Detection & Session Revocation: ติดตั้งระบบตรวจจับการล็อกอินที่ผิดปกติ (Anomalous Token / Impossible Travel) พร้อมตั้งค่าสั่ง Revoke Session Automation เมื่อพบสัญญาณความเสี่ยง
• ⚙️ Conditional Access & Device-Based Security: กำหนดเงื่อนไขการเข้าถึงระบบ Microsoft 365 ให้เข้าได้เฉพาะจากอุปกรณ์ที่ได้รับการลงทะเบียนและผ่านการตรวจสอบความถูกต้อง (Compliant Devices) เท่านั้น
📞 สนใจขอใบเสนอราคาหรือบริการปรึกษาด้านความปลอดภัยไซเบอร์: ติดต่อทีมงาน Secure Serve ได้เลยครับ ทีมวิศวกรไซเบอร์ของเราพร้อมดูแลและปกป้องระบบของท่านอย่างมืออาชีพ!


To give you a better experience, by continuing to use our website, you are agreeing to the use of cookies and personal data as set out in our Privacy Policy | Terms and Conditions