 NETWORKING
›
 CLOUD PLATFORM
›
 CYBER SECURITY
›
 ENDPOINT SECURITY
›
 DATA SECURITY
›
 SPECIFICATION
›
 IDENTITY & ACCESS MANAGEMENT
›
 SERVER AND DEVICE
›
 SERVE & SERVICE
›
 DESIGN & OFFERING NETWORK SYSTEM
›
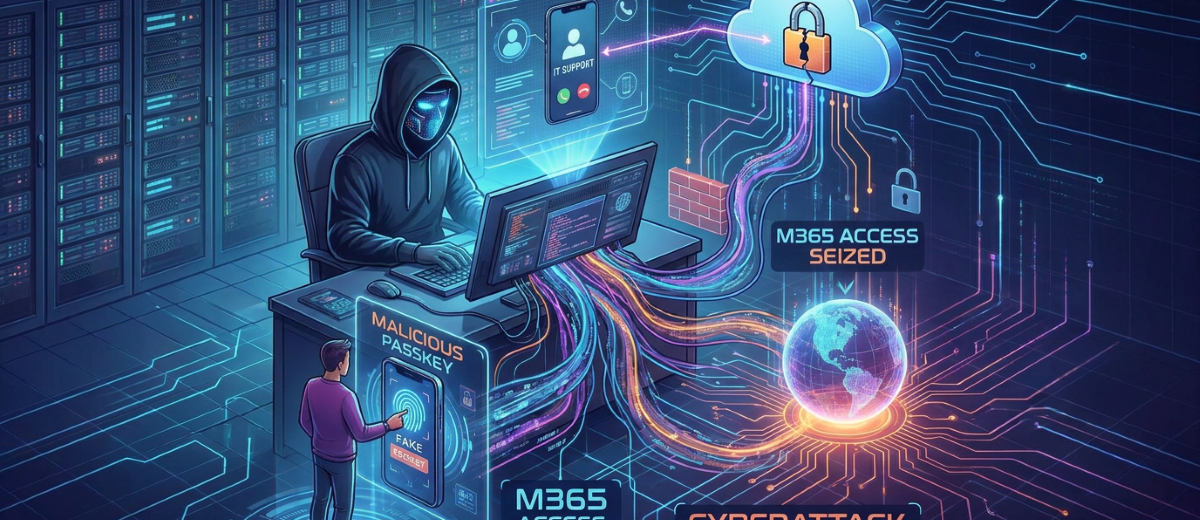
แฮกเกอร์ปลอมเป็น IT Support หลอกเหยื่อสร้าง Fake Passkey ยึดสิทธิ์เข้าถึง Microsoft 365
📰 ข่าวเตือนภัยความปลอดภัยระบบยืนยันตัวตน! นักวิจัยความปลอดภัยไซเบอร์เปิดเผยเทคนิคการโจมตีรูปแบบใหม่ที่แฮกเกอร์ใช้ก้าวข้ามระบบการยืนยันตัวตนแบบไร้รหัสผ่าน (Passkey / Passwordless) โดยปลอมตัวเป็นเจ้าหน้าที่ IT Support โทรศัพท์หรือแชตไปหลอกพนักงานองค์กรให้ลงทะเบียน FIDO2 Passkey ปลอมของแฮกเกอร์ลงในบัญชี Microsoft 365
ผลจากการถูกหลอกฝัง Passkey ปลอมนี้ ทำให้ผู้โจมตีสามารถล็อกอินเข้าสู่ระบบ Microsoft 365 ขององค์กรได้อย่างถาวร Bypass การยืนยันตัวตนสองชั้น (MFA) และการรีเซ็ตรหัสผ่านแบบเดิมได้ทั้งหมด
• สาระสำคัญข่าว: รายงานจาก Hackread เผยกลยุทธ์ Social Engineering แบบใหม่ที่มุ่งเป้าโจมตีฟีเจอร์ FIDO2 / Passkey บน Microsoft 365
• กลไกการโจมตี (Social Engineering + Persistence): แฮกเกอร์ใช้เทคนิค Vishing (โทรหลอกลวง) ปลอมเป็นฝ่ายไอที แจ้งว่าจำเป็นต้องอัปเดตระบบความปลอดภัย แล้วส่งลิงก์หลอกให้พนักงานเพิ่ม YubiKey หรือ Passkey ของแฮกเกอร์เข้ากับบัญชีตนเอง
• ผลกระทบระดับองค์กร: เปิดโอกาสให้ผู้โจมตีแอบเข้าถึงอีเมล, ไฟล์บน OneDrive/SharePoint และระบบภายในองค์กรได้ตลอดเวลา แม้พนักงานจะทำการเปลี่ยนรหัสผ่านแล้วก็ตาม
บทความบนเว็บไซต์ Hackread เตือนภัยแคมเปญการโจมตีทางไซเบอร์ที่มุ่งเจาะระบบองค์กรที่ใช้งาน Microsoft 365 โดยใช้ประโยชน์จากความไม่คุ้นเคยของพนักงานต่อเทคโนโลยี Passkey (FIDO2 Authentication)
แม้ว่า Passkey จะได้รับการยกย่องว่าช่วยป้องกันการโจมตีประเภท Phishing ได้เป็นอย่างดี แต่แฮกเกอร์ได้เปลี่ยนมาใช้เทคนิควิศวกรรมสังคม (Social Engineering / Helpdesk Impersonation) โดยโทรศัพท์หาพนักงานหรือส่งข้อความผ่านแชตองค์กร โดยอ้างว่าเป็นเจ้าหน้าที่ฝ่าย IT Helpdesk / Security Team ที่กำลังทำการปรับปรุงระบบความปลอดภัยของบริษัท
ระหว่างการพูดคุย แฮกเกอร์จะส่งลิงก์ไปยังหน้าล็อกอินของ Microsoft 365 (หรือหน้าลงทะเบียนความปลอดภัยอย่าง mysignins.microsoft.com) แล้วหลอกนำทาง (Guide) ให้พนักงานกดยอมรับการเพิ่มอุปกรณ์ใหม่ ซึ่งในขั้นตอนนั้น แฮกเกอร์จะทำการผูก Passkey หรือ Security Key (เช่น YubiKey) ของฝั่งแฮกเกอร์เองเข้ากับบัญชี Microsoft 365 ของพนักงานคนนั้น
เมื่อลงทะเบียน Passkey ปลอมสำเร็จ แฮกเกอร์จะมีช่องทางเข้าถึงบัญชี (Persistence Access) แบบถาวร สามารถล็อกอินเข้าใช้งาน Microsoft 365 ได้ทุกเมื่อโดยไม่ต้องผ่านขั้นตอนขอรหัสผ่านหรือขออนุมัติ MFA จากโทรศัพท์มือถือของพนักงานอีกต่อไป และเนื่องจากการเปลี่ยนรหัสผ่านพนักงานจะไม่ส่งผลกระทบต่อ Passkey ที่ถูกผูกไว้แล้ว ทำให้แฮกเกอร์ยังคงแฝงตัวอยู่ในระบบได้ยาวนาน
💡 สรุปสั้นๆ: ต่อให้ใช้ Passkey ก็ยังประมาทไม่ได้! แฮกเกอร์ปลอมเป็น IT Support โทรไปหลอกให้พนักงานเพิ่ม Passkey ของแฮกเกอร์เข้าบัญชี Microsoft 365 ส่งผลให้เข้าถึงระบบได้ถาวร องค์กรจึงต้องเข้มงวดเรื่องนโยบายการลงทะเบียนอุปกรณ์ authentication เพิ่มเติม
🔗 References & Sources: Hackers Impersonate IT Support to Register Fake Passkeys for Microsoft 365 Access (Hackread)
🛍️ ยกระดับความปลอดภัย Microsoft 365 และนโยบาย Identity Management ไปกับ Secure Serve!
การมีเทคโนโลยีที่ทันสมัยอย่าง Passkey อาจไม่พอ หากปราศจากนโยบายควบคุมการลงทะเบียนและการเฝ้าระวังภัยจาก Social Engineering ให้ Secure Serve ช่วยวางโครงสร้างความปลอดภัย Microsoft 365 และ Identity Security ให้องค์กรคุณ!
• 🛡️ Microsoft 365 Security & Entra ID Governance: ตั้งค่านโยบาย Conditional Access และจำกัดสิทธิ์การลงทะเบียน FIDO2 / Passkey ไม่ให้พนักงานลงทะเบียนอุปกรณ์ใหม่ได้โดยตรงโดยปราศจากขั้นตอนอนุมัติ
• 🔍 Identity Threat Detection & Monitoring: ระบบตรวจจับพฤติกรรมผิดปกติในการเพิ่ม Authentication Methods หรือ Passkey ใหม่ในระบบ Identity เพื่อระบุและแจ้งเตือนการโจมตีได้ทันท่วงที
• ⚙️ Security Awareness Training & Phishing Simulation: อบรมและทดสอบพนักงานในองค์กรให้เท่าทันเทคนิค Social Engineering, Vishing และการหลอกลวงรูปแบบใหม่ๆ ที่มุ่งเป้าเจาะระบบ IT Helpdesk
📞 สนใจขอใบเสนอราคาหรือบริการปรึกษาด้านความปลอดภัยไซเบอร์: ติดต่อทีมงาน Secure Serve ได้เลยครับ ทีมวิศวกรไซเบอร์ของเราพร้อมดูแลและปกป้องระบบของท่านอย่างมืออาชีพ!


To give you a better experience, by continuing to use our website, you are agreeing to the use of cookies and personal data as set out in our Privacy Policy | Terms and Conditions